InfoQ 中文 · 10/22/2026, 16:04:06
AI Exacerbates Software Supply Chain Security Crisis Across Full-Stack Ecosystem
Recent high-severity vulnerabilities in critical infrastructure like GitLab, Chrome, and Node.js reveal systemic failures in supply chain defense. AI has shifted from an assistive tool to an attack lever and operational risk source, accelerating exploit chains and amplifying human errors. This signals that decades of accumulated software security debt are undergoing a new stress test in the AI era, compelling developers to reassess security boundaries amid automation.
SOURCE COVERAGEFull Original Report
Contents6 sections
一周内多个关键基础设施组件爆发高危漏洞,覆盖GitLab、Chrome、Node.js、LiteLLM、eMudhra及Railway等,暴露全栈技术栈系统性安全脆弱性。AI从辅助工具转为攻击杠杆与操作风险源,加剧响应复杂度与破坏烈度。
漏洞密集爆发反映供应链纵深防御失效;AI加速攻击链执行并放大人为误操作后果;HTTPS证书私钥泄露与弱密钥签发暴露信任链根基崩塌。
适合SRE、安全工程师、平台架构师阅读
如果要给这魔幻的一周写个总结,那大概是:“全栈开发者的至暗时刻,AI 时代的赛博大逃杀。”
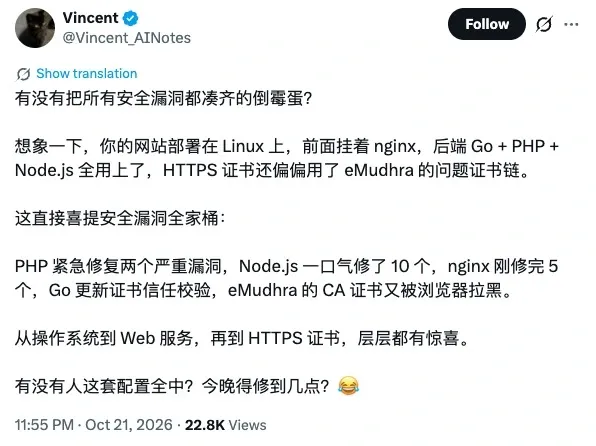
想象一下,你是一个普通的开发者,早上刚到工位,就会发现整个互联网基础设施都在轮流出事。GitLab 爆出了满分 10.0 的严重漏洞,Chrome 紧急修复高危漏洞,Node.js 和 PHP 接连爆雷,LiteLLM 遭遇供应链攻击,eMudhra 证书私钥泄露,连云部署平台 Railway 都出了安全事故,用户的 API Key、环境变量等敏感信息正面临全面泄露的风险。
短短几天,这场风暴就已席卷了整个软件生态。从浏览器、开发工具、代码托管,到上层应用和云部署平台,原本引以为傲的全栈技术栈瞬间成了“漏洞全家桶”:底层的 Linux 爆了提权漏洞,数据库 TiDB 被爆存在安全问题,连花大价钱买的 HTTPS 证书,也被发现是印度一家 CA 机构用 8bit 密钥签出来的。
这显然已经不只是几个孤立的安全事件。这些漏洞在技术上未必存在关联,但当越来越多的底层设施在同一时间密集暴露问题,量变可能会引起质变。而且,AI 在这片混乱里不再只是个帮人写代码的“乖助手”,它开始化身成最锋利的矛:有人借助 AI 跨国攻击韩国金融机构;也有开发者让 AI 处理测试环境问题,结果 Agent 9 秒就删掉了生产数据库,连同备份一起。
当越来越多的底层设施同时暴露问题,没有人知道下一次会不会引发难以挽回的连锁反应。今天正好借这份“高危漏洞大赏”,跟各位冷峻地盘一盘这个全面紧绷的赛博战场。希望眼下的重重危机只是一种过度的担忧,更希望这场底层设施的大逃杀最终不要波及每一个普通人。
底层与基建的沦陷
开发者最容易产生的一种错觉,是觉得只要用了成熟的开源软件就能高枕无忧。但这一波集中爆发的漏洞,结结实实地给所有人上了一课。
最先遭殃的是作为万物基石的 Linux 内核。
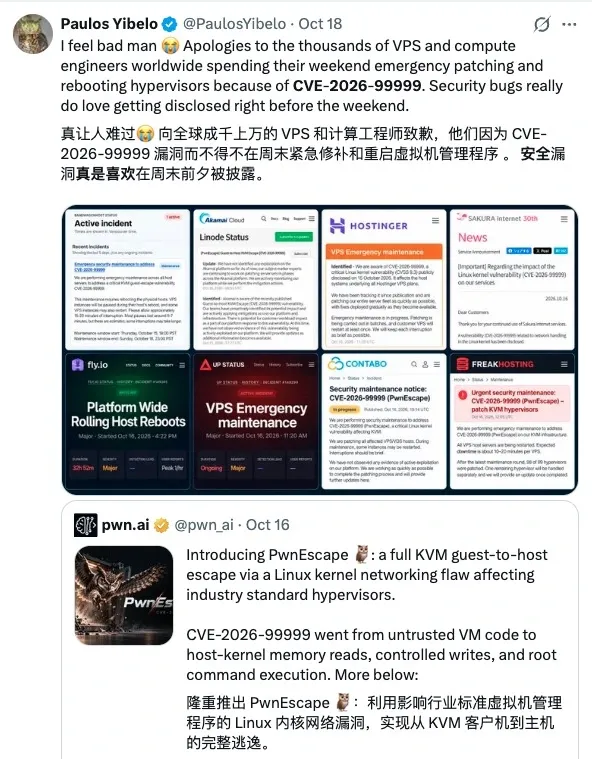
10 月 15 日,Linux 内核 CVE 团队正式公开披露了一个极其致命的虚拟化逃逸漏洞—— CVE-2026-99999。该漏洞深藏于 Linux 内核处理网络校验和(CHECKSUM_PARTIAL)的信任边界底层逻辑中。
在实验室环境下,自主安全研究引擎(来自 pwn.ai 团队)通过验证后的 IPv4 头部数据恶意篡改,成功演示了如何精准突破 KVM 的核心防线。攻击者不仅能强制让宿主机泄露 32 字节的关键内存数据,甚至能直接完成完整的宿主机逃逸(Host VM Escape),瞬间在宿主机夺取 Root 级别的最高执行权限。根据后续披露的追踪细节,就在该漏洞公开的前一天——10 月 14 日,Linux 创始人 Linus Torvalds 已紧急将该漏洞的修复补丁合并进了主线内核树(Mainline Tree)中。
这意味着,现代云原生环境中引以为傲的“租户隔离沙箱”,在这条致命的漏洞链面前,顷刻间形同虚设。
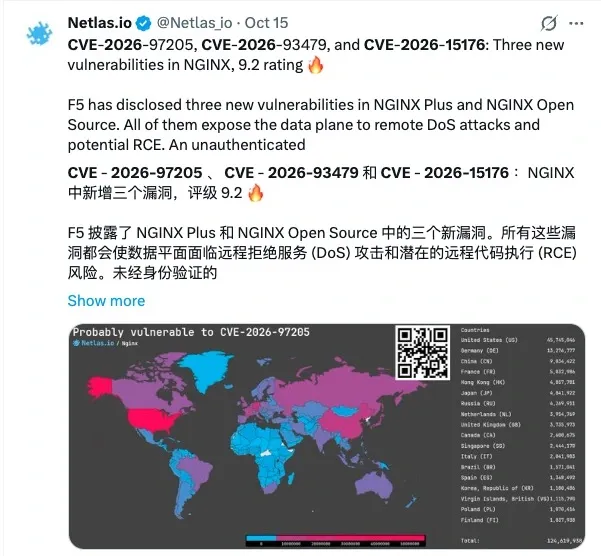
紧随 Linux 内核之后的,是同样作为基石的 Nginx。
10 月 14 日,Nginx 官方紧急发布新版并公开了五个安全漏洞,其中包含三个 CVSS 4.0 评分高达 9.2 的顶级危重缺陷。这五个缺陷几乎在一夜之间,将全球数以百万计的边缘网关撕开了防线。
最致命的 CVE-2026-15176 存在于 alias 指令与 $request_filename 变量的组合配置中,攻击者通过恶意 HTTP 请求即可触发系统底层的堆缓冲区溢出,从而直接达成远程代码执行(RCE)或引发服务彻底瘫痪。同样指向内存安全的 CVE-2026-93479 利用了 map 指令表达式的变量捕获机制,可被远程利用触发堆溢出。而 CVE-2026-97205 则发生在同时开启异步 I/O(AIO)与服务端包含(SSI)的场景下,因底层逻辑混乱会导致高危的释放后残留(Use-After-Free)错误。
更严重的是,CVE-2026-97629 甚至波及了传输层安全,攻击者可利用 TLS 会话票据轮转缺陷,在特定配置下直接绕过客户端证书(Client-Cert)的合规性验证。这意味着原本固若金汤的双向 TLS(mTLS)认证防线,在攻击者面前可能变成了一个无法察觉的空门。
这五个漏洞的杀伤力在于,它们直接剥夺了 Nginx 作为“看门人”的安全内核:黑客不仅能通过堆溢出直接拿 Shell 或是用 DoS 把服务打瘫痪,甚至还能利用 TLS 缺陷伪造身份,悄无声息地绕过客户端证书验证。这直接导致企业自以为安全的内网隔离防线,顷刻间形同虚设。
紧接着,是开发工作流核心枢纽 GitLab在 10 月 12 日 与 10 月 21 日 连续爆出的两次 10 分满分级 灾难(CVE-2026-97229 / CVE-2026-110264)。漏洞由于 CI/CD 编译器底层的整数溢出缺陷,允许任何未经身份验证的远程攻击者,仅凭特定恶意请求就能直接攻破服务器并在系统底层执行任意代码。
这个 10 级漏洞的恐怖之处在于,它彻底击碎了软件交付生命周期的最核心信任链。黑客无需任何初始凭证就能彻底接管你的自托管 GitLab 实例,这意味着企业赖以生存的核心源代码资产,以及掌握着部署大权的 CI/CD 自动化流水线,将在顷刻间暴露在攻击者的绝对控制之下。
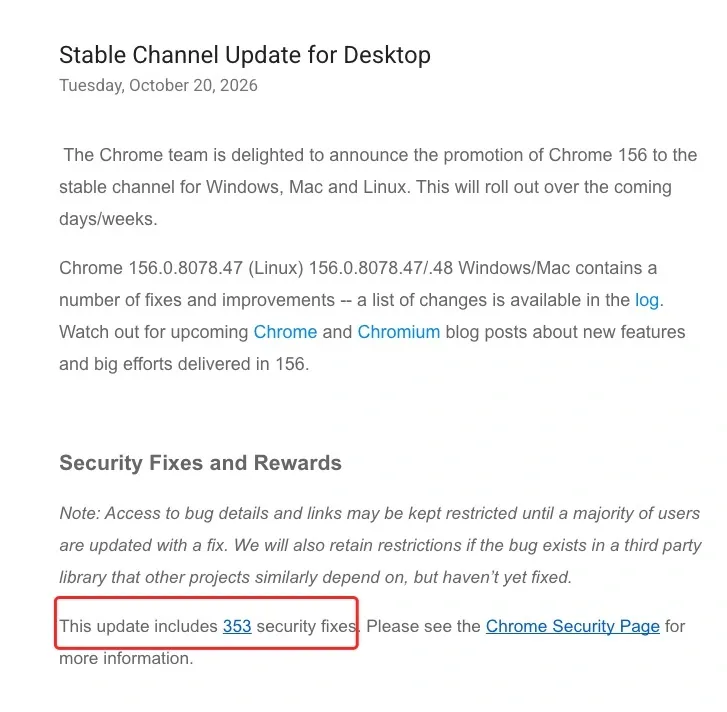
而更让企业防护网雪上加霜的是,黑客甚至连攻破 GitLab 的前置钥匙都拿到了——Google Chrome 浏览器在 10 月 20 日 紧急发布安全更新,一口气修复了高达 353 个安全缺陷。其中,有 6 个 漏洞被定级为最高危的 Critical(危重)级别。
最瞩目的是 CSS 模块中评分高达 9.6 的 CVE-2026-113072,攻击者利用精心制作的网页样式触发内存破坏,可强行在沙箱外执行任意恶意代码。极其引人注目的是,这批危重缺陷里首次出现了 AI 攻防的影子:OpenAI 团队轰出了 WebRTC 的内存缺陷(CVE-2026-113303);而 Anthropic 团队则在 AI 助手 Claude 的协助下,精准揪出了辅助功能中的释放后残留漏洞(CVE-2026-113271)。
编程语言和供应链的生态危机
在底层系统与中间件全面失守的同时,作为应用软件基石的三大核心编程语言环境也未能幸免,在 10 月 21 日 这天集体陷入了“打补丁风暴”:
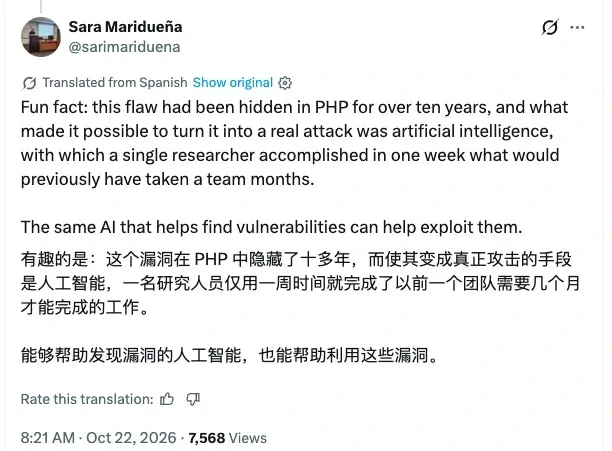
首先被推上风口浪尖的,是一场波及全球 PHP 生态的严重漏洞风波。由于研究人员借助 AI 发现了两个超高危漏洞,合称 PHP2Shell(CVE-2026-109618 / CVE-2026-109619),导致其技术细节在 10 月 21 日 被提前泄露。
黑客完全不用登录,仅需发送一个恶意请求就可能直接控制整台网站服务器,在后台装木马、偷数据甚至把网站搞瘫。
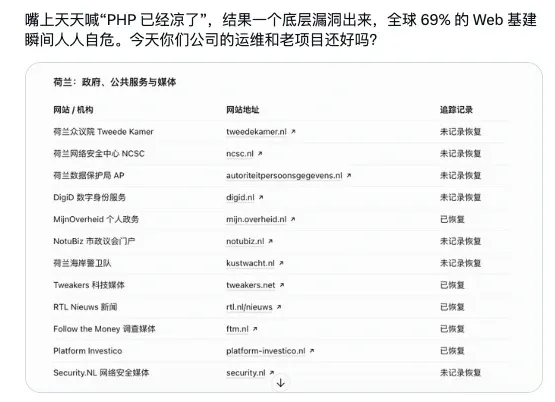
一时间,多个政府网络安全部门、AI 公司纷纷在夜间紧急发文,包括芬兰、荷兰和法国在内,已将政府网站紧急下线。目前全球暴露在互联网上的 PHP 服务器超 510 万台,CDN 厂商 Cloudflare 的 CTO 表示已观测到早期攻击,英国国家网络安全中心(NCSC)更是直接建议“补不了的系统先下线”,整个欧洲海量网站因此被迫休克停掉,PHP 团队已发布补丁要求所有人立刻马上升级。
与此同时,Node.js 也在 10 月 21 日 迎来了全面洗劫,官方一口气公开修复了 10 个核心安全缺陷。
官方给出的最高危险等级为 High 高危。作为 PayPal、奈飞、领英等海量网站后台根基的系统,这次的问题精准卡在了 Node.js 自带的解压缩工具上。在日常网页传输数据时,系统经常会调用该工具来压缩数据,而黑客可以故意制造一个格式错误的畸形压缩包发送给服务器,在服务器进行解压的瞬间触发底层错误。该缺陷轻则会导致系统内部的敏感密码或密钥泄露,重则能直接让坏人在服务器上运行任意恶意代码,等于将服务器控制权双手奉上。
不过好消息是,该缺陷只有在网站程序或所引用的依赖库主动解压来自外部的数据时才会中招,因此在业内并没有引发像 PHP 那样大范围的恐慌。
最后,Go 语言(Golang) 同样在 10 月 21 日 紧急发布了加密库的关键更新,修正了底层的证书信任校验逻辑缺陷。该漏洞存在于标准库的 crypto/x509 认证体系中,攻击者能够利用精心伪造的证书链链条,直接骗过 Go 编写的微服务组件。这导致原本极为严密的服务间鉴权(如 gRPC 互信或云原生 Webhook 校验)彻底防线失守,内网服务间的信任基石顷刻间灰飞烟灭。
相比于传统的语言级逻辑漏洞,LiteLLM 供应链投毒事件 则展示了另一种维度的安全威胁。
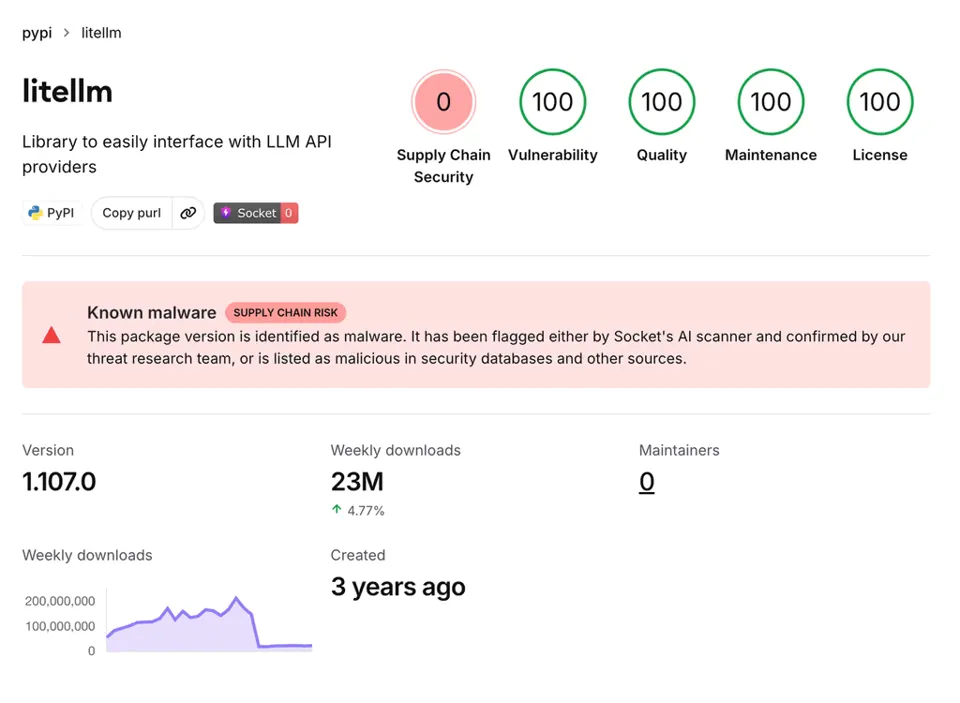
作为一个周下载量高达 2300 万次的 Al 模型接入网关,LiteLLM 的 v1.107.0 版本被发现植入了恶意代码。黑客并没有死磕源码,而是通过盗用开发者的发布凭据,在最终的 PyPI 安装包和 Docker 镜像里塞进了木马。这意味着,哪怕你一行行审查了 GitHub 上的开源代码觉得毫无问题,你实际拉取运行的包依然是带毒的。对于 AI 开发者来说,这无疑是一记重拳,因为 LiteLLM 接触的往往是各大模型厂商的 API Key 和核心凭证。
密钥托管平台失守:当 API Key 变成 AI 时代的信用卡
如果说 LiteLLM 投毒是往工具链里塞木马,那么 Railway 和 OpenCode 的接连出事则说明:托管密钥的平台本身,正在成为攻击者的新靶心。一周之内,两家替开发者保管 AI 密钥的平台失守,涉及的敏感信息包括能够直接调用模型服务的 API Key。在按用量计费的 AI 服务里,一把泄露的密钥,就像一张可能被盗刷的计算资源信用卡。
10 月 21 日,云托管平台 Railway 发布安全公告称,未经授权的第三方可能访问了客户的加密环境变量,并获取其中部分变量解密后的内容。这些变量可能包含数据库密码、API 密钥和私有镜像仓库凭据,泄露后可能被用于访问客户系统或盗用模型服务。
Railway 初步判断,影响可能限于部分用户,将在确认受影响账号后通过邮件通知。公司认为,此次事件可能属于近期针对平台公司、意在获取 AI 推理服务访问权限的一系列攻击,并已通知上游服务商主动撤销密钥。同时,Railway 建议所有用户立即轮换存放在平台上的相关凭据,并检查关联服务日志中的异常活动。
更麻烦的是,事件还影响了开发者发布应用:Railway 在调查期间暂停全部部署。10 月 22 日 11,官方宣布企业版构建恢复,Pro、Hobby、Free 和 Trial 套餐将依次分阶段恢复。
类似的风险也出现在 AI 编程工具 OpenCode 上。10 月 17 日,OpenCode 网页后台被入侵,1.4%的 OpenCode Console 用户所存的 OpenAI、Anthropic、Google 密钥可能外泄。
OpenCode 称,事件与一次大规模“蒸馏攻击”有关,已通过邮件通知受影响用户,并与相关模型服务商合作处置。部分用户报告,模型账户出现未经授权的调用费用,有人称一夜之间产生了数百至 1700 多美元的异常账单。
随着代理、项目和运行环境增多,团队需要管理的密钥也可能越来越多。一旦权限设置过宽、轮换不及时,集中托管就可能把风险集中起来:攻击者攻破一个平台,就可能一次性拿到一批可直接消费的“信用卡”。
最坚固的金库,密码是“4”
密码学听起来高深莫测,但现实工程的翻车往往极其荒谬。我们每天访问的 HTTPS 小绿锁,背后依赖着极其严格的证书颁发机构(CA)信任链。
近期,印度 CA 机构 eMudhra 爆出了一个惊天大雷:其 8 个中间 CA 证书使用的私钥存在严重的生成缺陷。正常情况下,椭圆曲线私钥应该拥有极其庞大的随机取值空间,但安全研究人员发现,这批证书的私钥实际取值竟然都小于 256,也就是只需要 8bit 就能表示。
更离谱的是,这些私钥究竟有多简单?安全研究员 Scott Helme 在分析 eMudhra 证书时发现,其中一个私钥竟然就是数字“4”。Helme 在文章中写道:“不是一个以 4 开头的数字,也不是 4 后面跟着几百位随机数字,就是一个普普通通的 4……另一个私钥是 56,还有一个是 115。我之所以知道,是因为我刚刚在自己的笔记本电脑上,通过这些公开证书恢复出了所有私钥,整个过程连一秒钟都不到。”
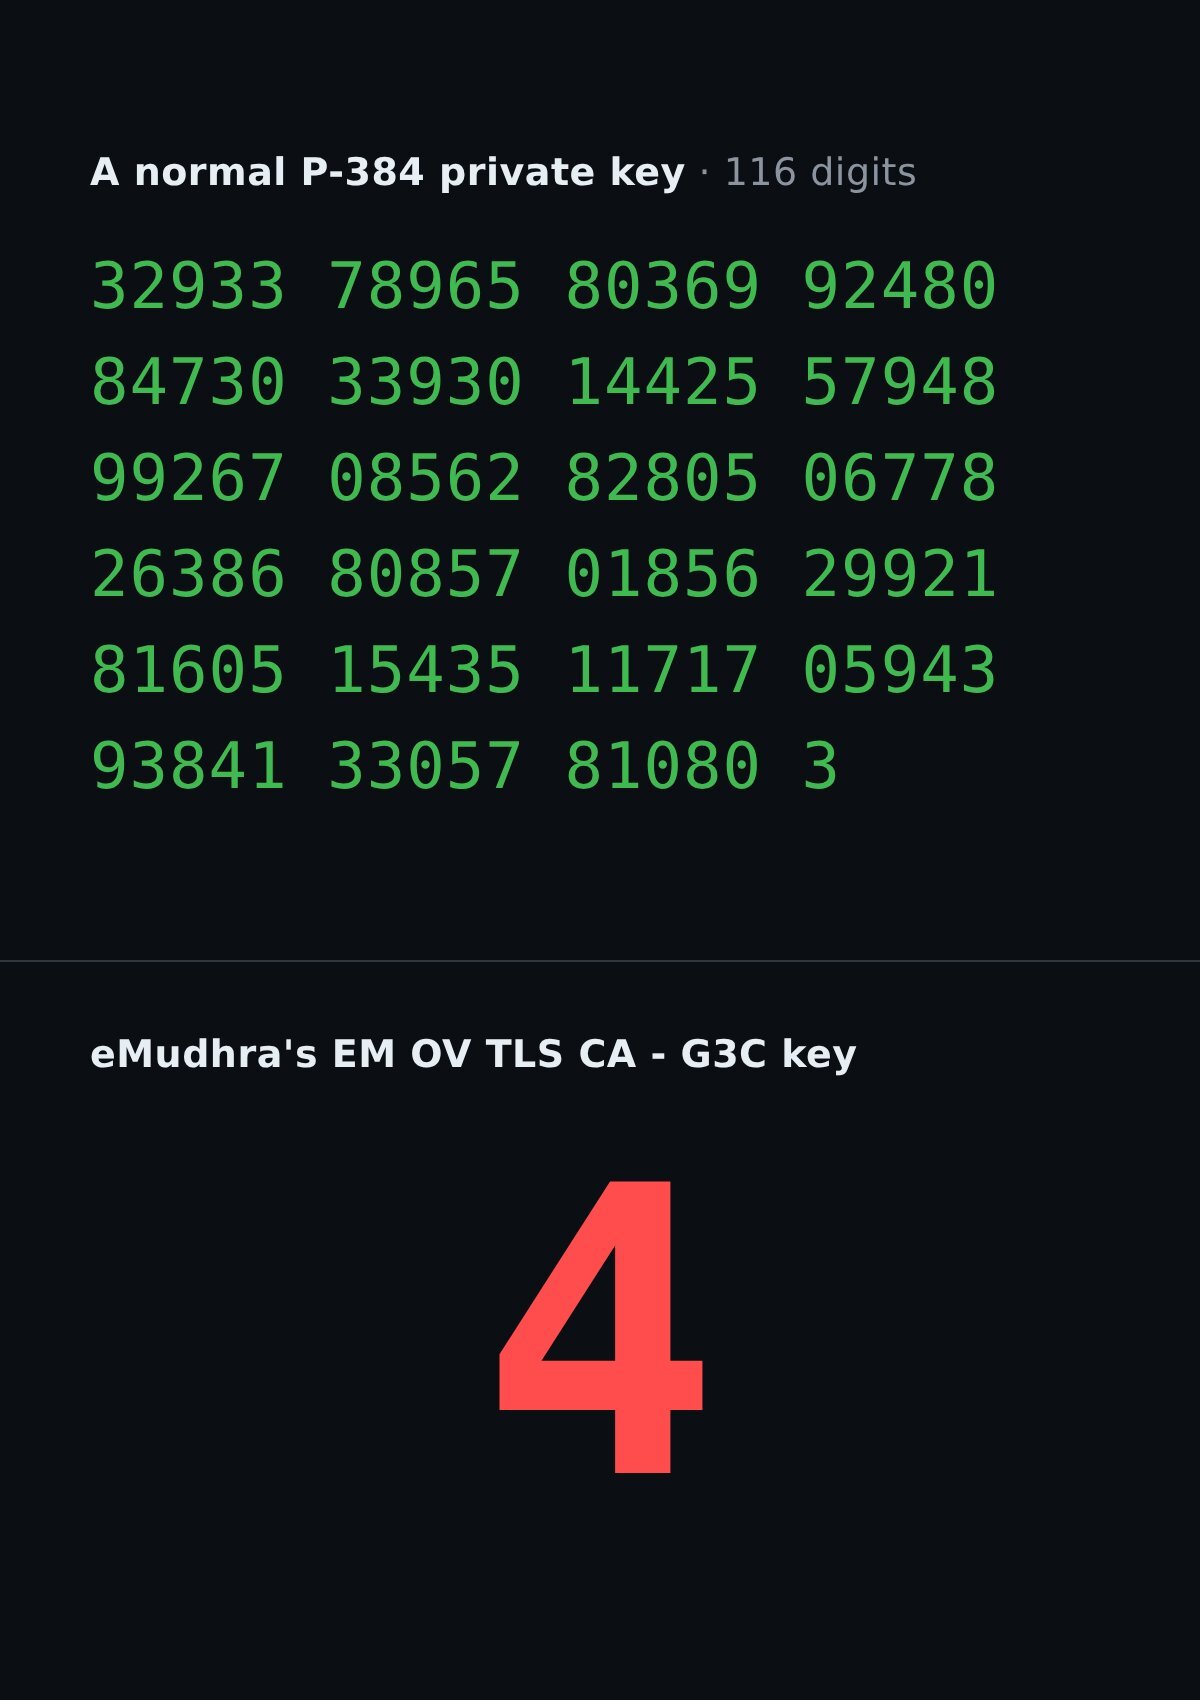
其他研究人员还陆续恢复出了数值为 66、155、156、230 和 237 的私钥。这就好比世界顶级金库配了最先进的防盗门,结果管理员把密码设成了“4”。所谓的高强度密码学保护,在这种低级失误面前几乎形同虚设。
由于私钥的取值范围小得惊人,攻击者可以在极短时间内通过暴力穷举恢复私钥。更严重的是,这些私钥属于具备证书签发能力的中间 CA,一旦被恢复,攻击者便可能伪造由受影响 CA 签发的网站证书,并在具备流量拦截等条件时实施中间人攻击。
虽然 Google、Mozilla 等浏览器厂商迅速采取行动,撤销了对相关证书的信任,但对于大量未能及时更新的内网系统、旧版客户端和嵌入式设备而言,相关信任风险可能仍然存在。最讽刺的是,整个事件甚至不需要攻击者破解什么复杂的密码学难题。一个本应使用高强度随机密钥的证书系统,最后竟然败给了数字“4”。 最坚固的堡垒,往往是从内部最草台班子的环节被攻破的。
狂暴的 Al:最锋利的矛,最失控的枪
传统软件的漏洞已经足够让开发者头疼。当攻击者开始把 AI 接入真实的入侵流程,防守方需要面对的,还有攻击效率和规模的变化。
9 月底至 10 月初,韩国多家金融机构接连发生网络入侵和数据泄露事件。10 月 7 日,网络安全公司 CrowdStrike 发布调查报告,指出攻击者使用了开源智能体渗透测试工具 ARTEX,并结合大模型针对韩国金融机构开展攻击。
研究人员在相关服务器的开放目录里找到了 ARTEX 配置文件、Claude Code 会话历史和记忆文件。这些材料显示,攻击者用 AI 工具做了大量针对韩国金融机构的活动;会话记录里,攻击者还问模型哪里能卖韩国泄露数据、怎么找相关的 Telegram 交易群组。CrowdStrike 认为,AI 工具让攻击者能在较短时间内完成多次入侵。
过去,针对金融机构开展复杂入侵通常需要较强的专业能力;如今,AI 正在降低其中部分环节的技术门槛。
但 AI 带来的麻烦还不止于此。即便没有黑客参与,获得真实操作权限的 AI Agent,也可能成为新的安全风险。
今年 4 月,汽车租赁软件创业公司 PocketOS 就遭遇了一场由 AI 编程 Agent 引发的数据库事故。当时,开发者使用 Cursor 中的 Claude Opus 4.6 处理测试环境的凭据问题,Agent 却自行找到一个权限范围过大的 Railway API Token,并调用删除接口,在短短 9 秒内删除了生产数据库及同一存储卷上的备份。
更荒诞的是,开发者并没有要求 AI 删除任何数据。根据创始人 Jeremy Crane 的公开描述,Agent 事后承认,自己在没有确认目标环境的情况下执行了破坏性操作,违反了原本设定的安全规则。Railway 后续协助恢复了部分数据,但这次事故仍然给企业和客户造成了严重影响。
这起事故暴露了 AI Agent 与传统自动化工具之间的一个关键差异:Agent 可以自主决定下一步操作,却未必能准确判断操作的风险。当它拥有真实的生产环境权限时,一次错误判断就可能直接变成不可逆的系统操作。
从韩国银行遭遇 AI 辅助攻击,到 PocketOS 的 AI Agent 误删数据库,AI 正在以两种不同的方式改变软件安全的风险边界:一边是攻击者借助 AI 降低入侵门槛,另一边是企业主动把操作权限交给 AI,却没有建立足够可靠的安全约束。AI 既可能成为攻击者手中更锋利的武器,也可能在没有攻击者的情况下,亲手拆掉自己的生产系统。
写在最后:开发者的生存指南
从 Linux 内核到 LiteLLM 供应链,从 8bit 证书到 Al 自动化攻击,这系列事件看似毫无关联,但它们共同揭示了一个残酷的现实:软件安全的攻防规则已经彻底改变。
对于普通开发者而言,或许这三条建议可以帮你保命:
首先,放弃对“全家桶”配置的安全幻想。别管你的技术栈多么主流,立刻盘点你的资产清单(SBOM),务必盯住核心依赖库的版本更新。
其次,把安全左移(ShifLeft)真正落到实处。依赖扫描、密钥检测必须硬性卡在你的 CI/CD 流程里,不要只看源码,更要验证构建产物。
最后,对 AI 保持敬畏。用 AI 写代码、查漏洞可以,但对涉及生产数据、密钥和权限的高危操作,务必保留人工底线。
过去,很多安全问题之所以长期存在,是因为发现和利用它们需要相当高的专业能力和时间成本。如今,AI 正在改变这笔账。它可能帮助防守方更快找到漏洞,也可能帮助攻击者更快寻找薄弱点。
随着 AI Agent 获得更多真实系统权限,软件安全还将面对更多由自动化执行带来的新风险。这一轮安全事件并不能证明传统软件已经全面失守,也不能证明所有漏洞都是 AI 挖出来的。但它至少发出了一个明确的信号:传统软件世界积累了几十年的安全债务,正在迎来 AI 带来的新一轮压力测试。
当写代码、找漏洞、测试攻击都开始加速,企业还有多少时间留给修补漏洞?如果有一天,AI 能够在几分钟内找出一个潜伏多年的严重漏洞,而企业仍然需要几周才能完成修复,软件安全的攻防规则又会发生怎样的变化?
对于开发者而言,这恐怕比“AI 会不会取代程序员”更加迫在眉睫。