Anthropic Launches OSS Scanner for Automated Vulnerability Detection
Anthropic launched OSS Scanner, a free opt-in service using Claude Mythos to generate periodic security reports for open-source projects. Aimed at overcoming manual verification bottlenecks, it sends unreviewed vulnerability findings and patches directly to maintainers for self-validation. Early tests showed high efficiency in identifying critical vulnerabilities, though issues with severity inflation and false positives remain.
Full Report
AI 公司 Anthropic 推出 OSS Scanner,这是一项免费、可选择加入的服务,用于发现开源项目中的漏洞。已注册的维护者会收到由该公司最强模型(包括 Claude Mythos)生成的定期安全报告。报告未经人工审核直接发送,项目维护者可自行验证扫描结果,并决定采纳哪些修复方案。
在 10 月 8 日的公告中,Anthropic 的 Frontier Red Team 解释说,人工验证已成为瓶颈。在六个月的时间里,其模型识别了超过 29000 个潜在漏洞,但研究人员仅人工审查并分类了约 6000 个。希望提前获取报告的维护者,在提出申请后,已经收到了近 5000 份未经核验的报告和相应的修复补丁。
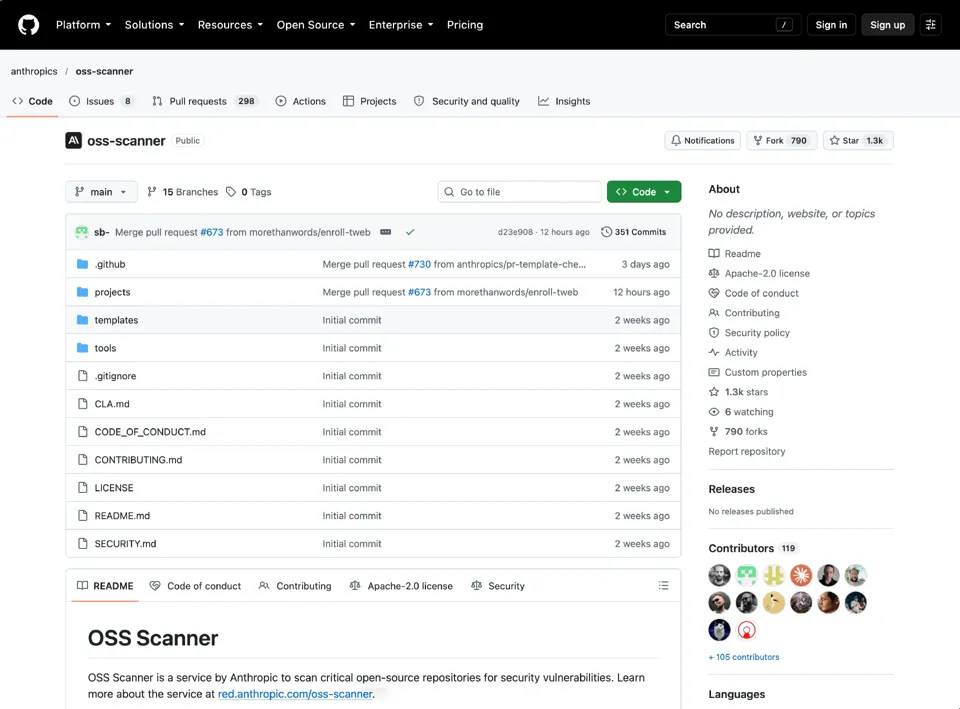
每份扫描报告都包含一个独立的复现程序和对疑似漏洞的说明。在可能的情况下,它还会通过二分法定位引入缺陷的代码变更,并提供候选补丁。该项目是 Glasswing 计划的延续,InfoQ 曾在 4 月份对此进行了报道,当时 Anthropic 仅向合作机构开放 Mythos 预览版访问权限。
PostgreSQL 维护者 Noah Misch 表示,快速通道访问帮助项目在正式版发布前处理了相关问题:
“有多份报告附带的修复方案几乎可以直接使用” Noah Misch,PostgreSQL
该公司通过一个早期版本的扫描器进行测试,邀请渗透测试人员评估了 48 个项目中的 97 个严重高危发现,其中有 85 个符合协同漏洞披露标准,另外 11 个是真实存在的漏洞,但与已知问题或其他扫描结果重复,还有 1 个是无效的。该结论仅针对本次抽样样本,不代表这项服务所有报告的准确率。
不过 Anthropic 也承认,部分维护者反馈存在漏洞严重等级虚高、对项目威胁模型理解偏差的情况。但 OpenSSL 公司的 Anton Arapov 评价,原始报告“质量不错,有时甚至高于人工提交的报告”,尤其是当有可利用的漏洞的复现代码时,验证工作会简单很多。
wolfSSL 的 Todd Ouska 报告称,候选补丁符合该项目现有的验证和修复流程:
“我们收到的 74 份报告里,仅有 2 份无效,其中 5 个被分配了 CVE 编号。” Todd Ouska,wolfSSL
公告之外还有一个经维护者确认的案例。curl 作者 Daniel Stenberg 将一个 HTTP/2 上传 use-after-free 漏洞归功于 Anthropic 的 Luna Tong 使用 OSS Scanner 发现。该漏洞已在 curl 8.23.0 中修复,编号 CVE-2026-92392,在特定条件下可能允许远程代码执行。Stenberg 将其定级为高危而非严重,因为成功利用该漏洞会很困难,更可能的结果是导致程序崩溃。
Anthropic 表示该项目灵感源自谷歌的 OSS-Fuzz,但 OSS Scanner 依靠大语言模型来分析代码。另一项可对比的成果是谷歌 DeepMind 的 CodeMender,InfoQ 曾在 2025 年 10 月报道过。在 CodeMender 的发布公告中,研究员 Raluca Ada Popa 和 Four Flynn 介绍了基于程序分析和测试进行的自动补丁验证。他们在提交上游代码前保留人工审核环节,这与 OSS Scanner 直接推送未审核结果的模式不同。
发现漏洞之后的工作也成为社区评论的焦点。Varun Badhwar 在 LinkedIn 上写道:“如果你的版本还停留在三个大版本之前,上游补丁也帮不了你什么。”Badhwar 是应用安全厂商 Endor Labs 的联合创始人兼 CEO,他认为企业需要确定易受攻击的代码是否可达,以及是否可以在不破坏应用程序的情况下采用修复方案。
Dimitrios Thomas 在 LinkedIn 上以个人身份写道,评估指标应包含“验证准确性、维护者工作量以及从发现到部署修复的时间”,评价维度不能只看漏洞上报数量。
扫描器的 FAQ 页面描述了智能体会在报告通过电子邮件发送之前复查错误、提出补丁并分析根本原因。这种自动化检查与人工审核是分开的。后续扫描会查找新引入的问题和之前遗漏的问题,扫描频率取决于项目使用规模、服务负载等因素。
核心维护者通过提交 GitHub PR 完成注册,PR 中包含项目配置以及用于构建环境、安装依赖的 Dockerfile。配置完成后,扫描过程会在断网环境下运行。还可以选填威胁模型文件,划定扫描范围与严重等级预期。资格审核是逐案进行的,优先考虑那些对基础设施和用户安全至关重要、且已有能力处理已验证高危报告的成熟项目。
维护者可以借助威胁模型文件来识别不受信任的输入、排除部分组件,解释他们如何判断严重性,也可以指定报告格式和补丁期望。Anthropic 会人工审核注册申请,确认申请人是项目核心维护者,并且报告能够送达项目的授权安全联系人。
项目可以暂停接收报告或申请退出。未经核验的漏洞结果没有强制 90 天披露时限,但如果后续人工核验确认漏洞属实,会转入独立的协同披露流程,90 天期限从通知维护者核验结果时开始计算。该公司依旧提供人工审核后的漏洞披露服务,特别是针对那些没有资源来分类原始发现的项目。
查看英文原文:https://www.infoq.com/news/2026/10/anthropic-oss-security-scanner/