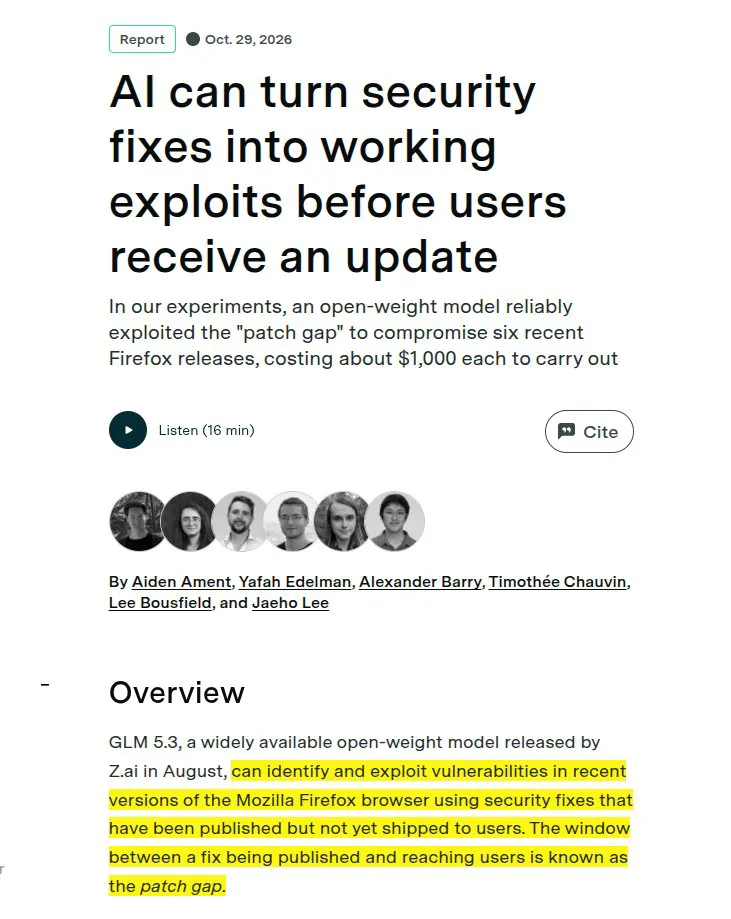
GLM 5.3 自动挖掘 Firefox 漏洞并构建攻击链
原标题:In Epoch AI tests, Z .ai’s open-weight GLM 5.3 turned unshipped Firefox security fixes into working ...
88AI 研判分
Epoch AI 测试显示,智谱开源模型 GLM 5.3 能识别 Firefox 未发布的补丁并将其转化为可执行攻击代码。该模型在连续六个版本中成功构建完整利用链,且无需人工干预即可发现未知漏洞,单次攻击成本降至约 1000 美元。相比之下,同类尝试在 Chrome 上失败,凸显了特定浏览器架构下的 AI 自动化威胁。
报道正文
Rohan Paul (@rohanpaul_ai) · 2026-11-02 10
在 Epoch AI 的测试中,Z.ai 开源权重的 GLM 5.3 模型将 Firefox 尚未发布的 security fixes(安全修复)转化为针对连续 6 个版本的可用攻击(即构建了可用的 exploit/漏洞利用程序)。
这些修复代码在到达稳定版浏览器之前位于公开代码库中,伪装成常规变更以延缓攻击者。
尽管没有任何提供商进行拒绝服务,GLM 5.3 仍然识别出了真正的补丁,并独立构建了一个完整的 exploit chain(漏洞利用链)。
最终结果是一个网页,它能在无需用户进一步点击的情况下,将访问者的本地文件发送给攻击者,从而获取存储的密码和 cookies。
研究人员首先花费超过 10 万美元构建了一个安全的测试系统,但在此之后,每次额外的 Firefox 黑客攻击成本仅约为 1,000 美元,最快的一次耗时 12 小时。
每次黑客攻击还利用了另一个此前无人知晓的 Firefox bug(漏洞),这是由 AI 自行发现的,Mozilla 已于 10 月 27 日将其修复。
研究人员尝试在 Google Chrome 上进行同样的操作,但失败了,即使他们为此花费了约 10 万美元。