GPT-5.6 Sol 发现 PHP 严重漏洞 威胁全球七成网站
原标题:Researchers using GPT-5.6 Sol found massively critical flaw in PHP, which runs about 70% of websites...
88AI 研判分
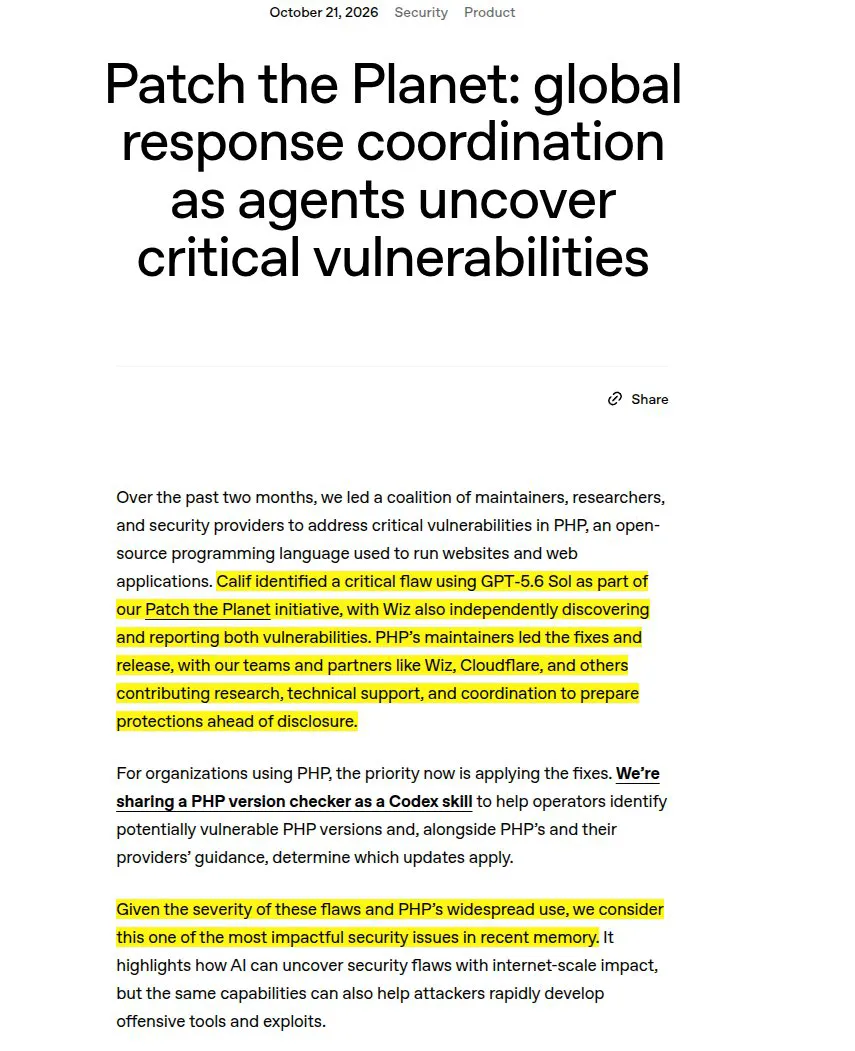
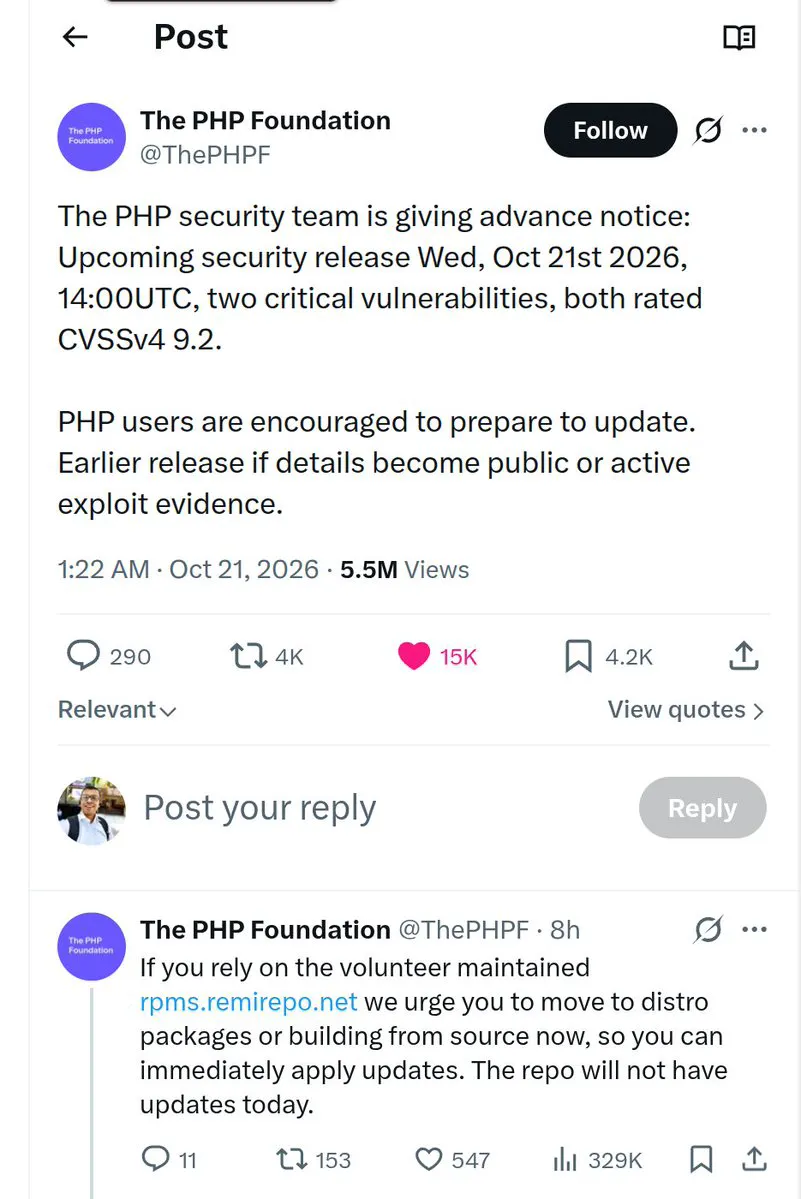
AI 安全公司 Calif 利用 GPT-5.6 Sol 模型发现了影响 PHP 核心内存管理的两个 CVSS 9.2 级高危漏洞,这些漏洞允许未授权攻击者接管服务器。由于 PHP 支撑着全球约 70% 的网站,该发现迫使官方紧急发布补丁,并展示了大模型在自动化代码审计与零日漏洞挖掘中的颠覆性效率。
报道正文
Rohan Paul (@rohanpaul_ai) · 2026-10-21 17
研究人员利用 GPT-5.6 Sol 在 PHP 中发现了一个极其严重的漏洞。PHP 支撑着全球约 70% 的网站,该漏洞导致主要网站离线,运营商不得不紧急修补。
发现此漏洞的 AI 安全公司 Calif 在一份声明中表示,如果未能迅速修补,这些漏洞可能使全球 70% 的网站面临风险,并称它们是“由 AI 发现的最严重漏洞,甚至可能是整个软件历史上最严重的漏洞”。
PHP 匆忙发布修复补丁,因为该漏洞允许没有账户的攻击者接管 Web 服务器。
这两个 Bug 在 CVSS 严重程度评分中均高达 9.2 分,且影响低至 PHP 5.4 的版本。
当请求恰好在错误时刻触及 PHP 的内存上限时,PHP 会释放内存但保留指向该内存的指针,后续在该工作进程上的请求便可劫持这些指针。
审计人员在 2024 年就发现了这一弱点,但修复工作停滞了数月,部分原因是当时尚未有人展示实际可行的攻击方法。
Wiz(一家现已被 Google 收购的云安全公司)表示,这些模型让一名研究员在一周内完成了过去需要顶尖团队耗时数月才能完成的工作。
CVE 编号的泄露迫使 PHP 提前一天发布补丁,Cloudflare 目前已报告出现早期攻击尝试。