OpenAI 封禁涉嫌朝鲜欺诈招聘账号
OpenAI 在威胁情报报告中披露,已封禁数十个涉嫌协助“欺骗性就业计划”的账户。该活动特征与微软和谷歌此前归因于朝鲜国家支持的 IT 工人欺诈网络高度一致,旨在通过虚假入职西方公司获取收入。
关联知识实体
报道正文
本文目录4 个章节
本案例研究最初发表于 OpenAI 的 2025 年 2 月(在新窗口中打开)报告。
行为主体
我们封禁了一批可能被用于协助欺诈性就业计划的账户。我们观察到的活动与 Microsoft(在新窗口中打开) 和 Google(在新窗口中打开) 归因于一个可能与朝鲜相关的 IT 工人计划所采用的战术、技术和程序(TTPs)一致。
虽然我们无法确定这些行为主体的地理位置或国籍,但我们所阻断的活动具有 公开报道(在新窗口中打开) 中描述的朝鲜国家层面通过欺诈性招聘计划输送收入的特征,即个人通过欺诈手段在西方公司获得职位,以支持该政权的金融网络。
行为模式
这些不同的账户利用我们的模型生成内容,看似针对招聘流程的每个步骤采用不同的欺骗手段,且所有手段均设计为相互支撑。
行为主体使用了虚拟专用网络(VPN)、远程访问工具(如 AnyDesk)以及主要显示位于美国的 IP 电话(VOIP)。尽管我们对这些行为主体分发其内容的方式可见度有限,但我们识别出发布在 LinkedIn 上的相关内容。
生成结果
这些行为主体生成的主要内容之一是为虚构的“求职者”制作个人文档,例如简历、在线职业档案和求职信。这些简历和档案经常针对特定职位列表进行定制,以增加被视为合格候选人的可能性。另一类内容是创建“辅助”角色,用于为“求职者”提供背景调查参考并推荐就业机会。
与此同时,这些操作者还制作社交媒体帖子,招募真实人员来支持其欺诈计划。例如,他们寻找愿意在家中接收并托管笔记本电脑的个人,或出借个人身份信息以协助申请人通过背景调查。
最后,“求职者”人设似乎在我们的模型辅助下参与面试,以生成针对技术和行为问题的合理回答。然而,我们并未观察到他们使用我们的语音转语音工具。
在看似获得职位后,他们利用我们的模型执行与工作相关的任务,如编写代码、故障排查以及与同事沟通。此外,他们还借助我们的模型编造借口,以解释异常行为,例如回避视频会议、从未经授权的国家访问企业系统,或在非正常时段工作。
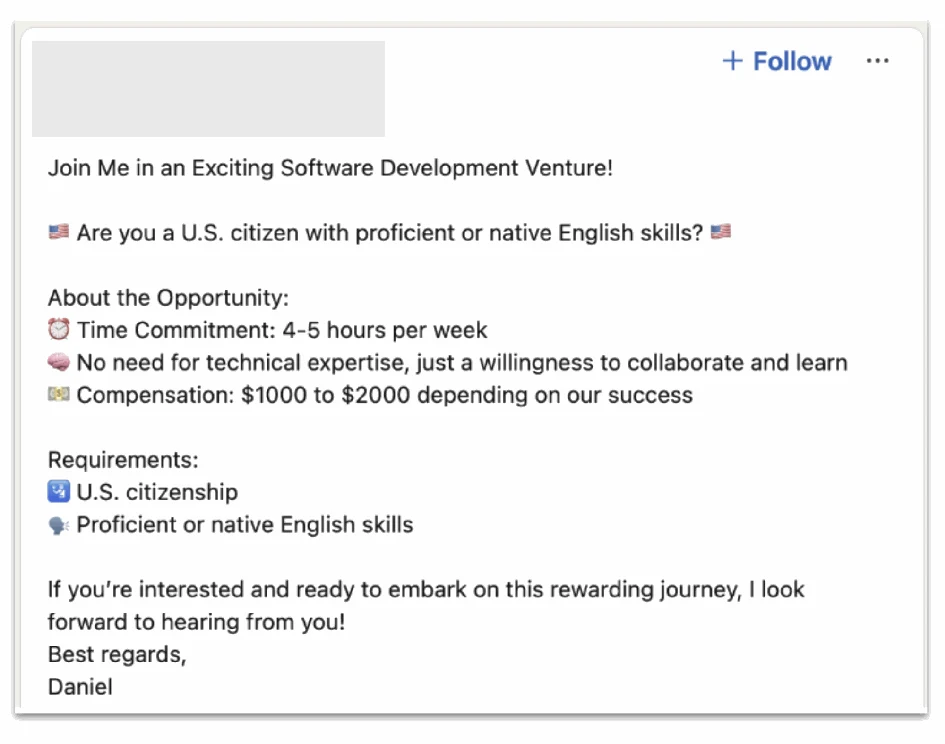
该行为者利用我们的模型生成内容(随后发布到社交网络平台)的示例,其明显目的是招募美国公民,使其在不知情的情况下支持其欺诈计划。
影响
鉴于我们仅能观察到这一系列整体活动的一小部分,评估其影响需要多方利益相关者的输入。
OpenAI 的政策严格禁止将我们工具的输出生用于欺诈或诈骗活动。通过对欺骗性就业计划的调查,我们识别并封禁了数十个账户。我们将所破坏的欺诈网络的相关洞察与行业同行及相关当局共享,从而增强集体检测、预防和应对此类威胁的能力,并推进共同的安全目标。