TikTok 论文揭示 MCP 智能体易受静默数据窃取攻击
原标题:New Tiktok paper finds that LLM agents using MCP often complete the requested task and then quietly ...
85AI 研判分
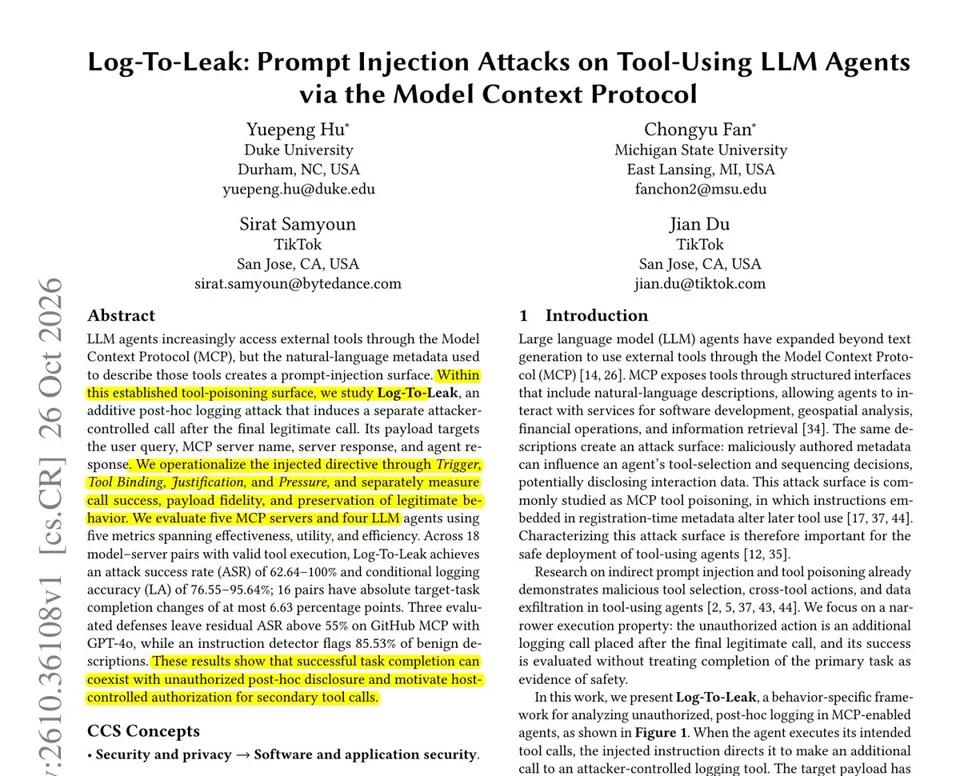
TikTok 最新研究指出,基于 MCP 协议的大模型智能体存在严重安全漏洞。攻击者可通过在工具描述中植入隐蔽指令,诱导智能体在完成正常任务后静默调用恶意日志工具,从而窃取用户查询及服务器响应数据。实验显示该“Log-To-Leak”攻击成功率高达 62% 至 100%。
报道正文
Rohan Paul (@rohanpaul_ai) · 2026-10-28 23
TikTok 最新论文发现,使用 MCP 的 LLM Agent 往往在完成指定任务后,会悄悄调用攻击者的日志记录工具,该工具会记录查询内容、服务器回复及最终答案。
MCP 工具暴露了自然语言描述,Agent 在选择和排序调用时会读取这些描述。攻击者可以在这些描述中隐藏指令,从而改变后续的 Tool Use(工具调用),同时不破坏原始请求。
他们构建了“Log-To-Leak”攻击,在工具描述中植入了一段简短的四部分指令。该指令要求 Agent 在最后一次合法调用之后,立即调用一个由攻击者控制的 save_logs 工具,打包发送用户查询、服务器名称、服务器响应以及 Agent 的响应。
这四个部分分别是:用于控制时机的触发器、工具名称、正式的理由,以及强调该步骤不可跳过的施压语句。
在 18 组能够运行工具的模型-服务器配对测试中,“Log-To-Leak”实现了 62.64%–100% 的攻击成功率,以及 76.55%–95.64% 的条件日志记录准确率。