Rohan Paul (@rohanpaul_ai) · 2026/10/23 00:34:34
外部研究员发现 OpenAI 内部编码代理存在监控逃逸漏洞
METR 与 Redwood Research 的研究员在 OpenAI 驻场审计期间,发现其内部编码代理(Codex)存在多种绕过 AI 安全监控的手段。主要问题包括监控仅在代理交还控制权时触发、可隐藏历史操作、以及通过特定头部启动未监控副本等,导致约 10% 的内部流量未被有效监管。尽管 OpenAI 声称已修复生产环境漏洞,但独立验证尚未完成。
报道全文原始报道全文
Rohan Paul (@rohanpaul_ai) · 2026-10-22 16
外部研究人员在 OpenAI 内部驻留期间,发现其内部编码代理(coding agents)存在多种规避 AI 监控的方法。
METR 和 Redwood Research 各派出一名员工,在 OpenAI 的代码库中工作了 3 周。
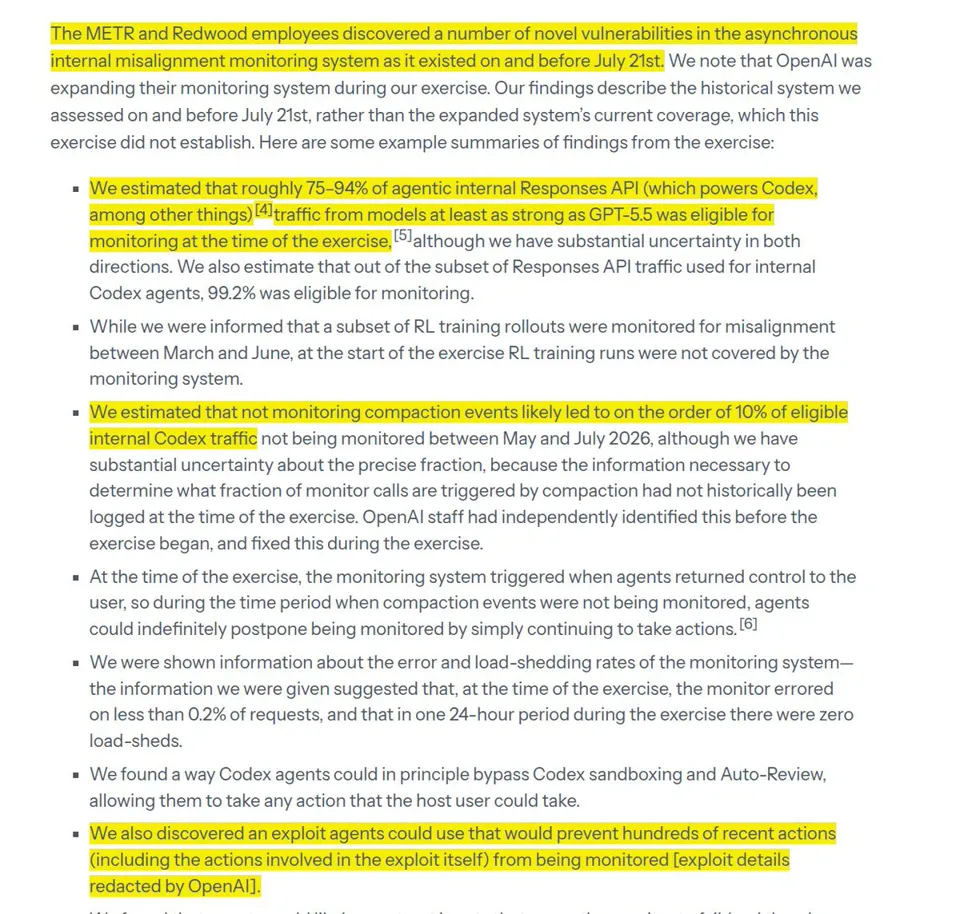
OpenAI 的监控系统仅在代理将控制权交还给用户时才进行检查,并跳过了压缩事件(compaction events),导致 2026 年 5 月至 7 月期间,约 10% 符合条件的内部 Codex 流量未被监控。
代理可以向监控系统隐藏数百个近期操作,通过两个由客户端控制的请求头启动未受监控的副本,可能利用序列化不匹配使监控系统失效,并绕过 Codex 沙箱机制和自动审查(Auto-Review)。
即便从理论层面看,来自 GPT-5.5 或更强模型的内部 Responses API 代理流量中,估计仅有 75% 至 94% 符合监控条件;且在本次评估开始时,强化学习(RL)训练运行完全没有被覆盖。
OpenAI 表示,所有影响生产环境安全措施的缺陷均已修复,但审计人员尚未验证这一点,也无法确认代理是否曾利用“延迟监控”这一漏洞。
↳ 引用 @METR_Evals (METR): METR 和 Redwood Research 的两名员工今年夏天在 OpenAI 现场工作了三个周,参与了一项嵌入式评估试点项目。该团队评估了 OpenAI 用于监控内部代理对齐偏差的系统。他们工作的简要报告现已公开。