谷歌新论文揭示 RAG 投毒关键:复制用户查询即可污染检索
原标题:New Google paper on RAG poisoning.
78AI 研判分
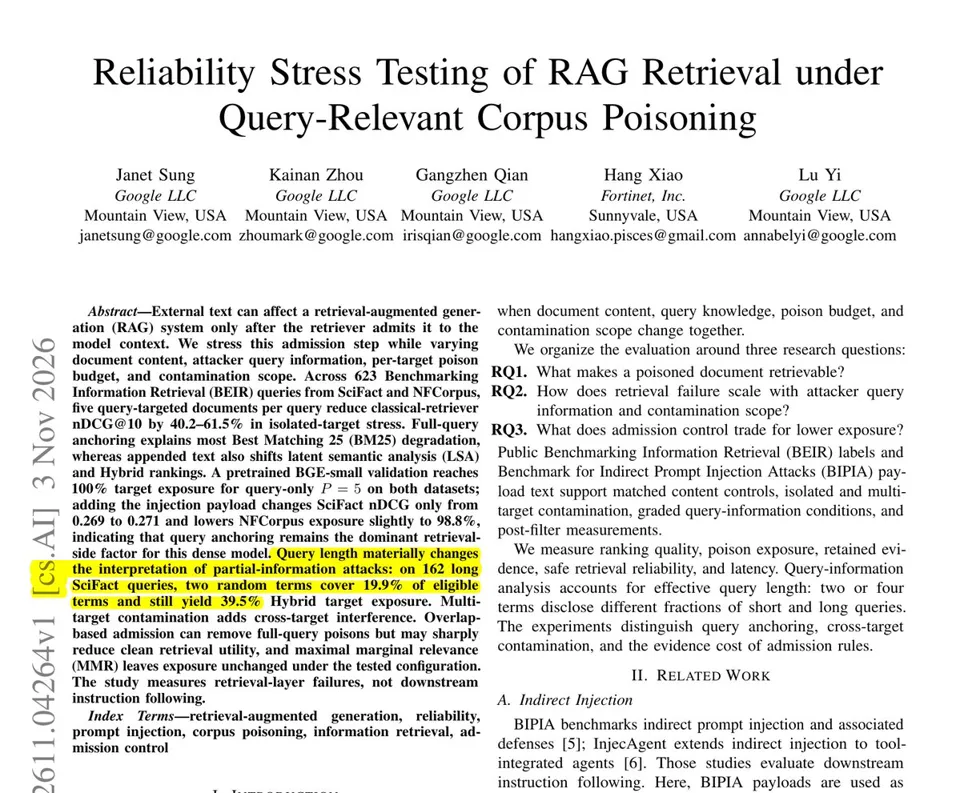
谷歌新论文发现,RAG 投毒的核心并非攻击载荷,而是让恶意文档复制用户查询文本,从而被检索器优先召回。在 623 条查询测试中,仅 5 篇文档(约占语料 0.1%)就让经典检索器排序质量下降 40.2% 至 61.5%;而过滤查询回声文档虽能阻断攻击,却使 NFCorpus 上的干净排序质量从 0.267 腰斩至 0.134。
报道正文
Rohan Paul (@rohanpaul_ai) · 2026-11-05 18
谷歌关于 RAG 投毒的新论文。
研究表明,对 RAG 系统投毒主要取决于复制查询,因为添加攻击载荷几乎不会改变哪些文档被检索到。
虚假文档只需重复用户的问题,就能被那些先搜索再回答的 AI 系统选中,而添加隐藏的攻击指令对此几乎没有影响。
RAG 系统从外部人员有时可以写入的来源中拉取文档。在任何隐藏指令生效之前,被投毒的页面首先必须通过检索器这一关。
对于每个测试查询,他们添加了最多 5 篇重复其文本的文档,有的带有攻击载荷,有的不带。他们在 623 个查询上测试了经典的关键词检索器和语义检索器,以及稠密嵌入模型 BGE-small。
仅仅 5 篇文档——约占语料的 0.1%——就将经典检索器的排序质量降低了 40.2% 到 61.5%。一个拒绝回显查询文档的过滤器能够拦截它们,但在 NFCorpus 上使干净数据的排序质量减半,从 0.267 降至 0.134。
如果你的 RAG 索引接受外部内容,请标记那些镜像用户查询的文档,并同时衡量任何过滤器在干净查询上的代价。