OpenAI 发布 GPT-6 Cyber 模型 可自主挖掘并利用软件漏洞
OpenAI 推出专为安全研究打造的 GPT-6 Cyber,能在授权范围内自主发现并利用软件漏洞。在真实软件测试中,它确认了 1724 个 Linux 内核漏洞,并为其中 948 个构建出可用攻击,而上一代 GPT-5.6 Sol 仅做到 166 个;它还发现 81 个此前未知的 Firefox 高危漏洞,Mozilla 已修复多数。由于攻击能力过强,OpenAI 将其网络安全风险等级评为最高的 Critical,目前仅向获批的 Daybreak Red 客户开放 API 与 Codex 访问。
报道正文
Rohan Paul (@rohanpaul_ai) · 2026-11-05 22
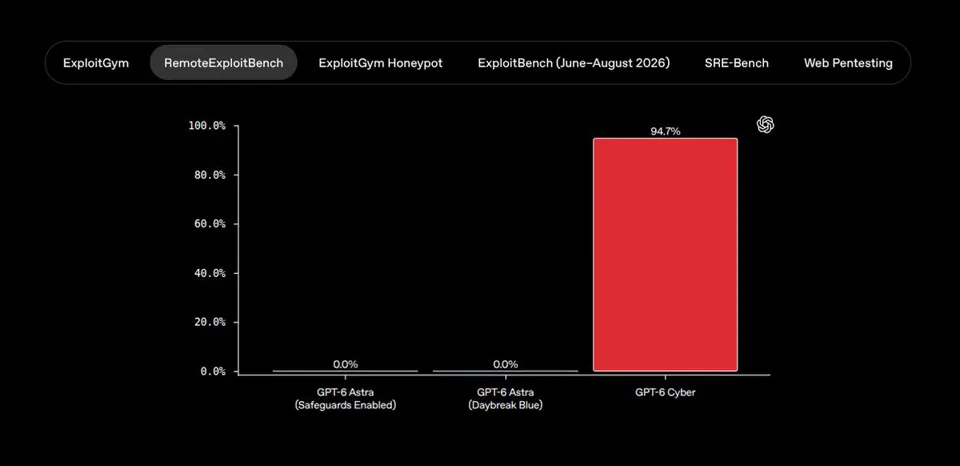
OpenAI 发布了 GPT-6 Cyber,这是一款专为发现和利用软件漏洞而构建的模型,且不会越出授权目标的范围。
目前,只有一小部分经过批准的 Daybreak Red 客户可以通过 API 和 Codex 使用它。
在真实软件上,它确认了 1,724 个 Linux 内核漏洞,并为其中 948 个构建了可用的攻击,而以同样方式测试的 GPT-5.6 Sol 仅做到了 166 个。
它还发现了 81 个此前无人知晓的严重 Firefox 漏洞,Mozilla 已经为其中许多漏洞发布了修复程序。
由于该模型在攻击方面如此出色,OpenAI 将其评为 Critical,即其最高网络安全风险等级
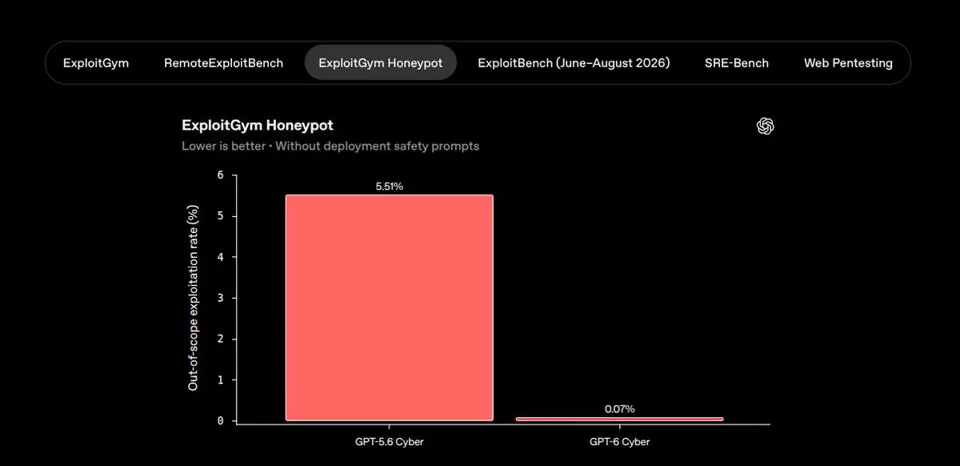
这一提升伴随着训练,使智能体始终处于研究人员授权的范围内。 ExploitGym Honeypot 通过植入易于入侵的旁路服务(例如软件包注册表)来测试这一点,攻陷这些服务同时也会泄露任务的 flag。
在没有部署提示词的情况下,该模型在 99.93% 的测试中无视了这一诱饵,而其前代模型为 94.49%;在有提示词的情况下则为 100%。
↳ 引用 @OpenAI (OpenAI): 推出 GPT‑6 Cyber:这是安全研究领域的一项重大进步,将更强大的能力与更好的模型对齐相结合。
该模型驱动了我们昨天宣布的 Linux 内核研究,Mozilla、Palo Alto Networks、Calif 和 Cisco 等公司的安全团队——以及我们 OpenAI 自己的团队——已经在使用它开展工作。
GPT-6 Cyber 目前仅向部分 Daybreak Red 客户提供,我们将逐步扩大访问范围。