Rohan Paul (@rohanpaul_ai) · 2026/10/14 22:12:17
CMU 论文揭示 OpenClaw 日志审计失效:结构化权限记录将违规可证率从 42% 提至 83%
卡内基梅隆大学最新研究指出,OpenClaw 等智能体因将审批与权限信息混杂在聊天文本中,导致 4/4 的策略违规无法通过日志证明。研究提出“可验证智能体保险”方案,通过链上哈希比对工具调用日志,若采用结构化权限记录,违规检测的可证率可从 42.2% 提升至 83.0%,且单次会话区块链费用低于 1 美分。该结论警示开发者必须将权限范围与风险操作转化为机器可读日志以支持自动化审计。
报道全文原始报道全文
Rohan Paul (@rohanpaul_ai) · 2026-10-14 14
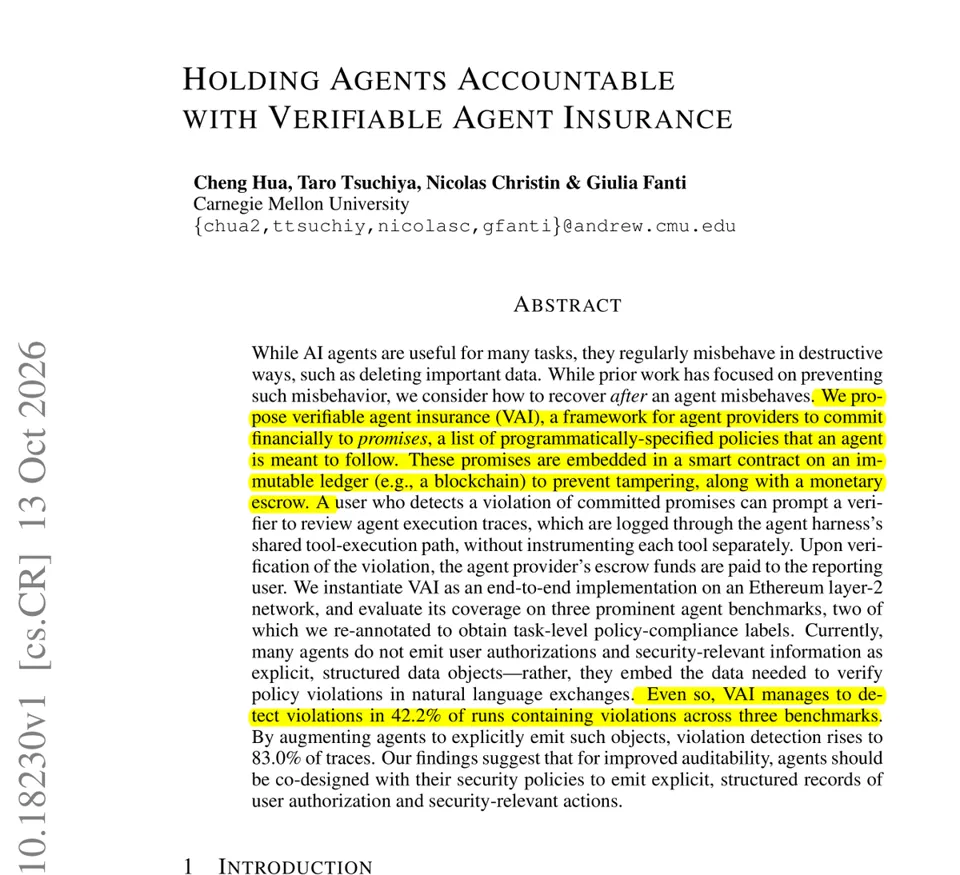
卡内基梅隆大学(Carnegie Mellon)最新论文发现,OpenClaw 的日志导致 4 起策略违规中 0 起可被证实。这对任何依赖 Agent 日志进行审计的团队都是一个警示。
研究发现,在其测试中,大多数 Agent 的策略违规无法通过日志证实,原因通常是审批和权限信息混杂在聊天文本中。
此外,研究还指出,仅有 10% 到 30% 的违规运行需要人工判断,这意味着如果拥有更完善的日志,大部分 Agent 的规则违反情况可以通过代码自动检查。
现有的安全工作主要致力于在 Agent 行为异常之前进行拦截。一旦错误发生——例如清空收件箱或执行不当支付——用户往往只能获得缓慢、有上限且需个案处理的退款,缺乏其他有效补救措施。
在“可验证的 Agent 保险”机制中,服务提供商会在区块链上存入押金,并承诺遵守可由程序校验的规则(例如仅向已批准的商户付款)。中立验证器会将 Agent 的工具调用日志与链上哈希值进行比对;若发现规则被违反,则从押金中向用户赔付。
基于来自 3 个基准测试的 696 次违规运行进行的测试显示,该检查器成功证实了 42.2% 的案例,失败的主要原因在于审批记录仅存在于聊天消息中。若采用结构化的审批记录,作者估计证实率可达 83.0%,且每次会话的区块链费用低于 1 美分。
在设计 Agent 时,请确保每一项权限、其作用范围以及每个高风险操作都能生成机器可读的日志。