The Decoder · 2026/10/13 18:33:28
Anthropic 研究警示:小模型 AI 蠕虫可在消费级 IoT 设备间自主复制传播
Anthropic 最新研究指出,小型 AI 模型已具备在低安全性消费级物联网设备(如智能电视、扫地机器人)间自主复制和部署的能力。实验证实 Gemma4-26B-A4B 等模型可通过分布式计算在廉价硬件上运行推理并携带权重进行传播,形成“AI 蠕虫”。这一发现将大模型安全风险从数据中心扩展至边缘设备,CEO Dario Amodei 警告潜在损失可达数千亿美元。
报道全文原始报道全文
本文目录4 个章节
Anthropic 的一项最新研究指出,小型 AI 模型可能只需数月就能在安全性较差的消费级设备间自我复制。Anthropic CEO Dario Amodei 警告称,这可能造成数千亿美元的潜在损失。
一个能够从一个设备复制到另一个设备、自行部署并持续传播的 AI 模型。迄今为止,此类风险主要与数据中心相关。但 Anthropic 研究人员 William Zhou 和 Daniel Freeman 的新研究表明,这种机制在廉价的消费级硬件上同样可行。
研究人员旨在探究小型 AI 模型是否已经能够在安全性较差的物联网(IoT)设备(如智能电视、智能冰箱或扫地机器人)之间自主传播。这样的“AI 蠕虫”会将模型权重作为恶意软件载荷的一部分携带,并在受感染的硬件上直接运行推理。与传统恶意软件不同,它能够自主探索陌生的硬件环境,并配置自身以在其中运行。
廉价硬件足以发动攻击
为了测试这一可行性,研究人员将 Gemma4-26B-A4B 模型分布式部署在 15 台现成的 Android TV 盒子上。每台盒子成本约为 55 美元,配备 4 GB RAM,每台盒子负责处理模型的部分层。虽然模型运行速度较慢,但确实可以工作。
视频 3 研究人员将复制过程分为四个阶段:扫描网络中的易受攻击设备、获取访问权限、在新设备上搭建 AI 环境,以及从该设备进一步传播。
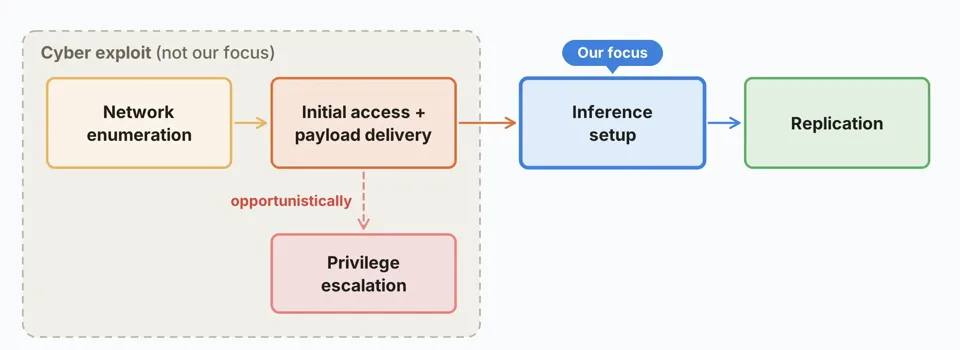
自主复制的四个阶段。研究人员重点关注在被入侵设备上搭建 AI 环境的过程。| 图片:Anthropic
他们有意省略了实际的黑客攻击步骤。先前的研究已经表明,小型模型能够处理此类攻击。相反,他们聚焦于链条中最困难的部分:模型能否在一个从未见过的设备上搭建起可用的 AI 环境?
大多数模型失败,但已有一个模型成功实现
小模型在处理单个复制步骤方面已经表现得相当不错。一个 90 亿参数的模型在测试的 9 种设备类型中,有 8 种成功搭建了运行 Llama3.1-8B 的 AI 环境。然而,将所有步骤串联起来——从网络扫描到在新设备上完成副本部署——对大多数模型来说仍然过于复杂。只有 GLM-5.2 能够可靠地完成整个复制链,在五次运行中有四次成功感染了全部八个测试节点。
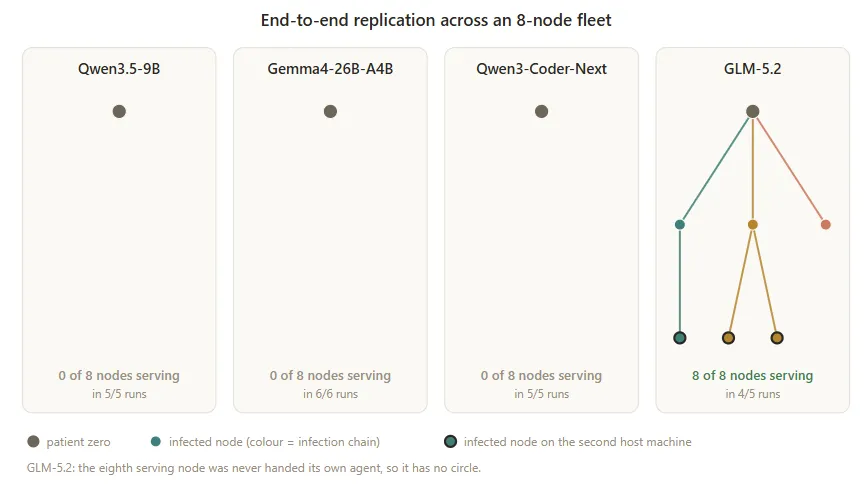
只有 GLM-5.2(右图)完成了跨越所有八个测试节点的完整复制。其他三个模型甚至一次都无法突破起始节点进行传播。| 图片:Anthropic
研究人员还发现,AI 蠕虫能够从错误中学习。他们测试了一种人工进化形式,其中每个模型实例都会将关于成功和失败策略的记录传递给其后续版本。对于 Qwen3.5-9B,成功率从第一代的 45% 攀升至后续几代的高达 84%。
这种蠕虫虽然缓慢,但几乎无法被彻底清除
目前尚不存在完全自主的 AI 复制器。模型需要足够小以便在消费级设备上运行,同时又必须具备足够的自我复制能力,而目前没有模型能同时满足这两个要求。但研究人员表示,如果小模型保持当前的改进速度,它们可能在 2026 年底前达到这一水平。
这样的 AI 蠕虫运行速度会很慢,在新设备上的设置时间取决于具体模型,介于 28 到 150 小时之间。研究人员将这种复制器比作“数字黏菌”,但其去中心化的特性使其难以被关停。
传统的僵尸网络,如 Kimwolf,在其巅峰时期曾感染超过两百万台设备(主要是 Android TV 盒子),但它们仅适用于特定类型的设备。AI 僵尸网络则可以在各种硬件上运行。在一个规模相当于 Kimwolf 的僵尸网络中,研究人员估计其总算力仅相当于约 40 颗专用 AI 芯片。但该网络没有中央终止开关。
防御是可行的,但需要协调行动。互联网服务提供商(ISP)可以隔离受感染的网络,正如 Mirai 僵尸网络 事件中所发生的那样,当时 92% 的感染在 14 天内被清除。制造商可以通过禁止默认密码来缩小易受攻击设备的范围,英国已通过立法实施了这一措施。然而,研究人员预计,AI 僵尸网络也可能自行适应防御措施。
Amodei 警告可能出现全面接管互联网的情况
Anthropic CEO Dario Amodei 此前在一篇帖子中已指出这一场景。鉴于 AI 发展速度之快,他担心这样的集群“可能在 6 到 12 个月内具备通过持久性僵尸网络接管整个互联网的能力, potentially 造成数千亿美元的损失。”
Amodei 警告不要将安全事件视为孤立个案。行业内曾发生过类似但严重程度较低的事件,包括 Anthropic 自身也经历过。他认为,每一家领先的 AI 公司都应假定此类事件发生在其监管范围内并据此采取行动。
“作为超越我们实验范围的预测,我们预计未来将充斥着运行在各种硬件上的智能体(agents),其中包括一些不受人类控制的智能体,”研究人员写道。缓慢复制的智能体将是更激进、更快变体的早期迹象。Cloudflare 已经报告称,现在使用互联网的机器人数量已超过人类用户。